Couche réseau
La couche réseau (couche 3 OSI) permet aux hôtes d'échanger des données. Protocoles principaux : IPv4, IPv6 ; aussi des protocoles de routage (OSPF) et de messagerie (ICMP : ping, traceroute).
Quatre opérations de base :
- Adressage : chaque hôte a une adresse IP unique.
- Encapsulation : la source encapsule le PDU de couche transport dans un paquet, avec un en-tête IP (adresses source/destination).
- Routage : les routeurs choisissent le meilleur chemin vers la destination (chaque routeur traversé = un tronçon).
- Désencapsulation : à l'arrivée, l'hôte destinataire retire l'en-tête IP et remonte les données à la couche transport.
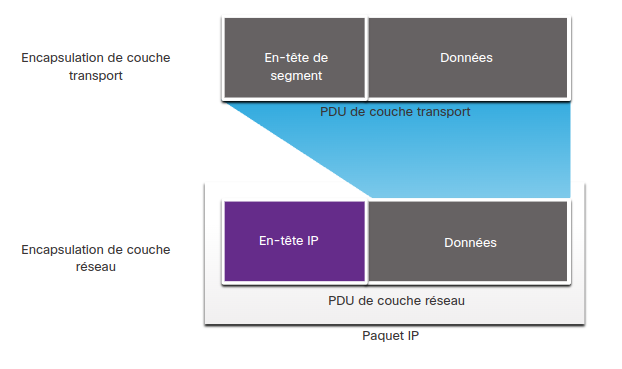
L'adressage IP reste inchangé de la source à la destination (sauf traduction NAT pour IPv4). Les routeurs ne s'intéressent qu'à l'en-tête de couche 3 ; les données transportées (TCP/UDP...) ne changent pas.
Caractéristiques du protocole IP
- Sans connexion : aucune connexion établie avant l'envoi (comme poster une lettre sans prévenir).
- Au mieux (best effort) : livraison non garantie — pas de champ pour maintenir une connexion, donc peu de surcharge, mais aucune reprise en cas de perte/désordre (c'est TCP, couche 4, qui gère la fiabilité si besoin).
- Indépendant du support : fonctionne peu importe le support physique. Chaque support a une taille max de trame (MTU) ; un routeur peut devoir fragmenter un paquet IPv4 trop gros pour passer vers un support à MTU plus petite (source de latence).
En-tête IPv4
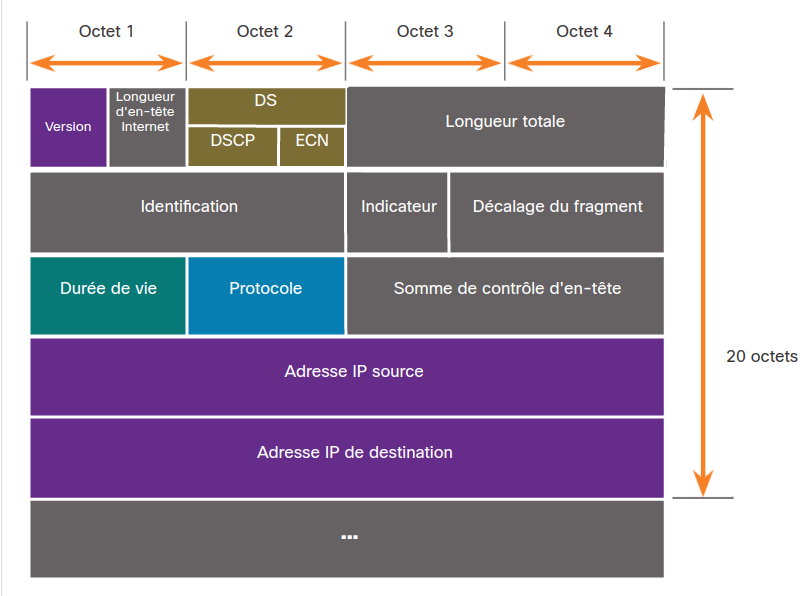
| Champ | Description |
|---|---|
| Version | 4 bits, 0100 = IPv4 |
| DiffServ (DS) | 8 bits, priorité du paquet (DSCP + ECN) |
| TTL | 8 bits, décrémenté à chaque routeur ; à 0 → paquet rejeté + ICMP "dépassement de délai" |
| Protocole | 8 bits, protocole encapsulé : ICMP=1, TCP=6, UDP=17 |
| Somme de contrôle d'en-tête | Détecte la corruption de l'en-tête |
| Adresse IP source | 32 bits, toujours une monodiffusion |
| Adresse IP destination | 32 bits |
| Identification / Indicateurs / Décalage du fragment | Permettent de réassembler un paquet fragmenté |
En-tête IPv6
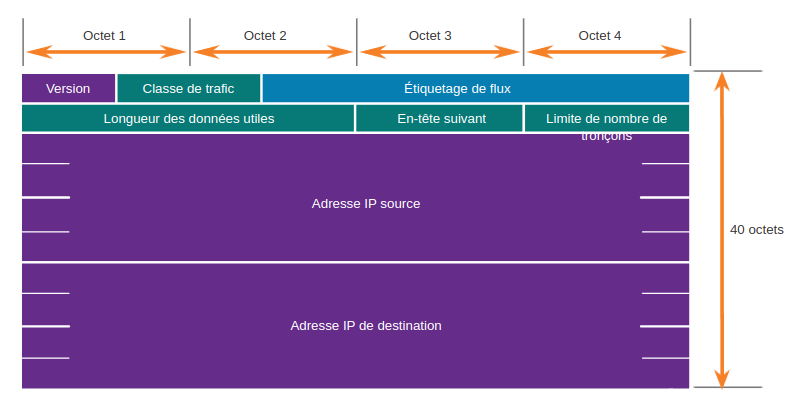
Pourquoi IPv6 : IPv4 souffre d'épuisement des adresses (~4,3 milliards), de perte de connectivité de bout en bout à cause du NAT, et de la complexité qu'ajoute le NAT. IPv6 (128 bits, ~340 undécillions d'adresses) élimine le besoin de NAT et simplifie l'en-tête.
| Champ | Équivalent IPv4 | Description |
|---|---|---|
| Version | Version | 4 bits, 0110 = IPv6 |
| Classe de trafic | DiffServ | 8 bits |
| Étiquetage de flux | — | 20 bits, même traitement pour tous les paquets d'un même flux |
| Longueur des données utiles | — | 16 bits, exclut l'en-tête fixe de 40 octets |
| En-tête suivant | Protocole | 8 bits |
| Limite de saut | TTL | 8 bits, décrémenté à chaque routeur, → ICMPv6 Time Exceeded si 0 |
| Adresse source / destination | idem | 128 bits chacune |
Pas de somme de contrôle dans l'en-tête IPv6 (déléguée aux couches sup./inf. — améliore la performance des routeurs). Des en-têtes d'extension optionnels existent pour la fragmentation, la sécurité, etc. — les routeurs ne fragmentent pas les paquets IPv6 (contrairement à IPv4).
Méthodes de routage des hôtes
Un hôte source peut envoyer un paquet à :
- Lui-même : via l'adresse de bouclage (
127.0.0.1en IPv4,::1en IPv6) — teste la pile TCP/IP locale. - Un hôte local : même réseau (même partie réseau d'adresse IP en IPv4 ; préfixe annoncé par le routeur en IPv6).
- Un hôte distant : réseau différent → nécessite un passage par la passerelle par défaut.
Passerelle par défaut
Le routeur local qui accepte le trafic sortant du réseau local et l'achemine ailleurs. Sans elle (non configurée ou en panne), aucun trafic ne peut sortir du réseau local. Elle est apprise via DHCP ou annoncée par le routeur (IPv6), ou configurée manuellement — elle crée une route par défaut dans la table de routage de l'hôte.
Sur un hôte Windows, route print ou netstat -r affiche : la liste des interfaces, la table de routes IPv4, et la table de routes IPv6.
Introduction au routage
Quand un paquet arrive sur un routeur, celui-ci consulte sa table de routage et transmet selon l'entrée la plus spécifique correspondante.
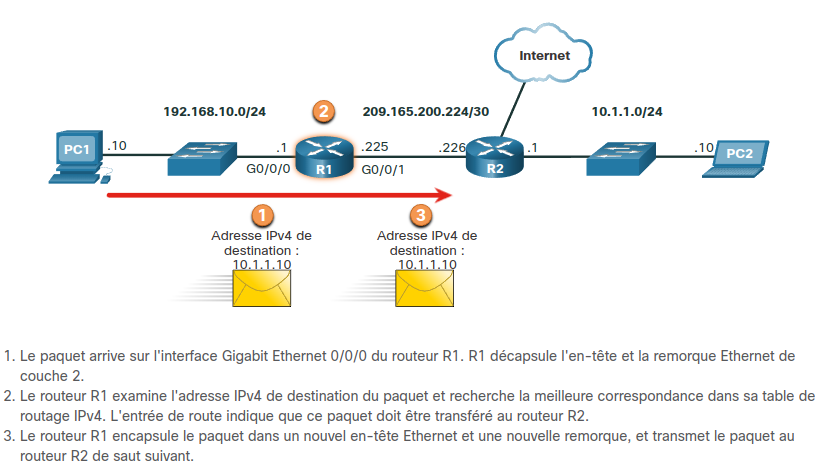
| Route | Interface / saut suivant |
|---|---|
| 192.168.10.0/24 | G0/0/0 |
| 209.165.200.224/30 | G0/0/1 |
| 10.1.1.0/24 | via R2 |
| 0.0.0.0/0 (défaut) | via R2 |
Types d'entrées de la table de routage
- Réseaux directement connectés : ajoutés automatiquement quand une interface est configurée + activée.
- Réseaux distants : appris manuellement (route statique) ou dynamiquement (protocole de routage).
- Route par défaut : utilisée si aucune autre entrée ne correspond mieux (passerelle de dernier recours).
Routage statique vs dynamique
- Statique : configuré manuellement, ne s'adapte pas aux changements de topologie (reconfiguration manuelle requise) — adapté aux petits réseaux avec peu/pas de redondance ; souvent utilisé pour configurer une route par défaut.
- Dynamique (OSPF, EIGRP...) : les routeurs découvrent, actualisent et choisissent automatiquement le meilleur chemin, et s'adaptent aux changements de topologie sans intervention. En pratique, statique et dynamique sont souvent combinés.
Table de routage sur un routeur Cisco
show ip route affiche la table, avec un code par entrée indiquant sa source :
| Code | Signification |
|---|---|
| L | Adresse locale de l'interface (directement connectée) |
| C | Réseau directement connecté |
| S | Route statique |
| O | OSPF |
| D | EIGRP |
Une route par défaut a l'adresse 0.0.0.0 (marquée S* si statique).
Rappel : commandes Packet Tracer
Vérification
show ip route— affiche la table de routage du routeur, avec un code indiquant la source de chaque entrée.
Todo
8.1.7 · 8.2.4 · 8.3.6 · 8.4.5 · 8.5.7